Passphrase: Ein Passwort aus Wörtern - gezielt einsetzen
Eine Passphrase ist eine Folge zufällig gewählter Wörter, die sich leichter merken lässt als ein klassisches Passwort. Sie ist jedoch nur unter einer strikten Bedingung sicher: Die Wörter müssen wirklich zufällig sein. Hier erfahren Sie, wie man eine erstellt, wie viele Wörter angemessen sind und in welchen seltenen Fällen sie die richtige Wahl ist.
Was ist eine Passphrase?
Eine Passphrase ist ein Passwort, das aus mehreren zufällig gewählten vollständigen Wörtern besteht, zum Beispiel „Bullauge Kirsche Schwindel Schmortopf Tauchgang Hocker". Statt einzelne Zeichen zu kombinieren, werden Wörter aneinandergereiht.
Die Referenzmethode heißt Diceware. Dabei werden mehrere Wörter zufällig aus einer öffentlichen Liste von etwa 7.800 Wörtern ausgewählt - ursprünglich mit Würfeln (daher der Name), heute mit einem Generator. Zwei Punkte machen den Wert dieser Methode aus: Die Wörter werden ausgelost und nicht bewusst gewählt, und sie haben keinerlei Zusammenhang - weder grammatikalisch noch thematisch. Was eine Passphrase schwer zu merken macht, ist genau das, was sie sicher macht. Jeder Versuch, sie angenehmer zu gestalten, schwächt sie.
Ist eine Passphrase sicher, weil sie lang ist?
Nein. Eine Passphrase ist sicher, weil sie zufällig gewählt wurde - nicht weil sie lang ist. Sobald sie etwas erzählt, bricht ihr Schutz zusammen.
Das ist das grundlegende Missverständnis. Häufig wird eine Passphrase als lang, merkbar und sehr sicher beschrieben, als ob diese drei Eigenschaften zwangsläufig zusammengehörten. Tatsächlich erzeugt nur der zufällige Ursprung der Wörter die Sicherheit. Eine selbst ausgedachte Phrase und eine zufällig generierte Passphrase können äußerlich identisch aussehen - nur die Entstehungsmethode unterscheidet sie.
Was ist Entropie und warum ist sie das Einzige, was zählt?
Entropie misst, wie schwer es ist, ein Geheimnis zu erraten. Sie wird in Bits angegeben, und die Regel lässt sich in einem Satz zusammenfassen: Jedes zusätzliche Bit verdoppelt den Aufwand für den Angreifer.
Einige Orientierungswerte:
| Entropie | Anzahl der Möglichkeiten | Praktische Bedeutung |
|---|---|---|
| 40 Bits | eine Billion | fällt offline in wenigen Minuten |
| 60 Bits | eine Million Mal mehr | ernsthaft, aber nicht unerreichbar |
| 80 Bits | nochmals eine Million Mal mehr | jenseits des praktisch Machbaren |
Ein entscheidender Hinweis: Entropie beschreibt nicht das Geheimnis selbst, sondern die Art, wie es gewählt wurde. Ein Zufallsgenerator könnte „Hallo" erzeugen - das wäre ein legitimes Ergebnis; ein Nutzer, der selbst „Hallo" tippt, hat jedoch keinerlei Schutz. Es kommt nicht auf das Aussehen des Passworts an, sondern auf die Anzahl der Möglichkeiten, aus denen es gezogen wurde. Das ist dieselbe Logik, durch die die Länge eines Passworts mehr zählt als seine Komplexität: Mehr Länge vervielfacht die Möglichkeiten, Sonderzeichen hinzuzufügen bringt kaum etwas.
Wie viele Wörter braucht eine sichere Passphrase?
Mindestens sechs Wörter. Sieben oder acht für ein Geheimnis, das alles andere schützt - etwa das Master-Passwort eines Passwort-Managers oder die Festplattenverschlüsselung.
| Zufällig gewählte Wörter | Entropie | Äquivalent als generiertes Passwort | Einzugebende Zeichen |
|---|---|---|---|
| 4 Wörter | 52 Bits | 8 Zeichen | ~25 |
| 5 Wörter | 65 Bits | 10 Zeichen | ~32 |
| 6 Wörter | 78 Bits | 12 Zeichen | ~38 |
| 7 Wörter | 90 Bits | 14 Zeichen | ~44 |
| 8 Wörter | 103 Bits | 16 Zeichen | ~51 |
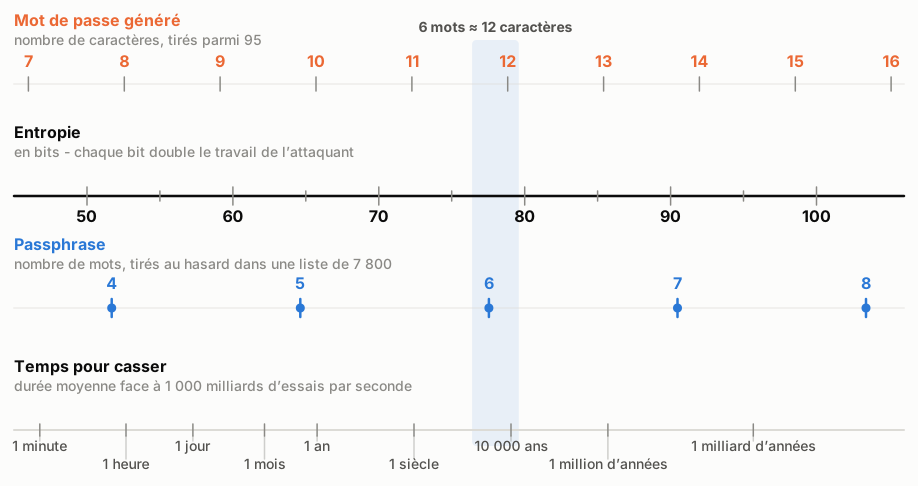
In Rechenzeit ausgedrückt, bei einem Angreifer mit einer Billion Versuchen pro Sekunde (pessimistisches Szenario, das voraussetzt, dass das Geheimnis gestohlen und serverseitig schlecht geschützt ist): Vier Wörter fallen in weniger als einer Stunde, fünf Wörter halten einige Monate stand, sechs Wörter mehrere tausend Jahre, sieben Wörter sind unerreichbar.
Warum gelten höhere Anforderungen für das Master-Passwort oder die Festplattenverschlüsselung? Weil diese einem Offline-Angriff ausgesetzt sind. Ein Angreifer, der sich Zugang verschafft, kann das Passwort ohne Versuchsbeschränkung bei sich angreifen. Kein serverseitiger Schutz stoppt ihn - nur die Entropie des Geheimnisses selbst.
Ein nützlicher Hinweis: Die Wortliste zu vergrößern - also seltenere Wörter zu wählen - bringt kaum etwas. Von 7.800 auf 20.000 Wörter zu wechseln, ergibt nur anderthalb Bits mehr pro Wort, denn die Liste muss verdoppelt werden, um ein einziges Bit zu gewinnen. Der einzig wirksame Hebel ist die Anzahl der Wörter.
Warum muss eine Passphrase länger sein als ein generiertes Passwort?
Weil ein Wort weniger Sicherheit bietet, als es den Anschein hat. Ein zufällig aus 7.800 Wörtern gezogenes Wort entspricht etwa 13 Bits - das entspricht nur zwei Zeichen, kostet aber fünf oder sechs Tastenanschläge.
Anders gesagt: Eine Passphrase liefert pro eingetipptem Zeichen etwa dreimal weniger Sicherheit als ein generiertes Passwort. Das ist der einzige Fall, in dem angezeigte Länge und tatsächliche Stärke deutlich auseinanderfallen. Eine Passphrase mit fünfunddreißig Zeichen wirkt optisch beeindruckend, entspricht aber einem generierten Passwort mit etwa einem Dutzend Zeichen. Das Verhältnis ist bemerkenswert stabil: Ein zufällig gewähltes Wort entspricht ungefähr zwei zufälligen Zeichen.
Kann man eine sinnvolle Phrase verwenden, um sie sich leichter zu merken?
Nein, das ist der häufigste Fehler. In einem zusammenhängenden Satz schränkt jedes Wort die Auswahl der folgenden ein, anstatt sie zu vervielfachen - was genau das Gegenteil des angestrebten Mechanismus ist.
Nehmen wir eine Passphrase, die mit „Ich bin zum ..." beginnt. Die ersten Wörter bilden eine häufige Folge: Sie tragen kaum zur Sicherheit bei und werden von einem Angreifer sofort ausprobiert. Das folgende Wort ist durch Grammatik und Sinn auf eine Handvoll plausibler Kandidaten begrenzt: Restaurant, Kino, Markt, Büro, Park. Ein paar Dutzend Optionen - wo eine Zufallsziehung fast achttausend geboten hätte.
Ein sinnvoller deutscher Satz kommt auf etwa ein Bit pro Zeichen, echter Zufall auf 6,5. Ein vierzig Zeichen langer Satz kann daher weniger wert sein als ein generiertes Passwort mit sieben Zeichen. Das ist keine theoretische Sorge: Moderne Cracking-Tools integrieren Sprachmodelle und erkunden bevorzugt natürliche Wortfolgen. Songtexte, Sprichwörter, Buchtitel und bekannte Zitate stehen seit Langem in Angriffs-Wörterbüchern. Persönliche Erinnerungen bieten keinen Ausweg: Der Angreifer muss die Erinnerung nicht kennen, nur die Sprache.
Sollte man Großbuchstaben, Ziffern und Sonderzeichen hinzufügen?
Das ist nicht nötig. Bei einer Passphrase bringen diese Verzierungen wenig - während ein zusätzliches zufälliges Wort alles verändert.
| Ergänzung | Tatsächlicher Gewinn |
|---|---|
| Großbuchstabe am ersten Wort | 0 Bits - das macht jeder |
| „!" oder „1" am Ende anfügen | 2 bis 3 Bits |
| Originelles Trennzeichen (-, _, .) | etwa 2 Bits |
| Buchstaben durch Symbole ersetzen (a wird zu @) | nahezu null - diese Substitutionen sind in den Tools |
| Ein weiteres zufälliges Wort hinzufügen | +13 Bits |
Was sind die Nachteile einer Passphrase?
Das Auswendiglernen erfordert echten Aufwand, und die Eingabe auf mobilen Geräten ist mühsam - besonders wenn die Zeichen nicht angezeigt werden. Diese Einschränkungen werden selten erwähnt, bestimmen aber den sinnvollen Einsatzbereich.
Sechs bis acht Wörter ohne inhaltlichen Zusammenhang zu behalten, gelingt nicht von selbst: Es braucht bewusste Einprägearbeit. Das ist einfacher als ein generiertes Passwort gleicher Stärke, aber nicht aufwandlos. Vierzig Zeichen täglich mehrmals auf einer Touch-Tastatur zu tippen - mit Autokorrektur, die sich einmischt -, ist ein sehr konkreter Grund, das Vorhaben aufzugeben. Außerdem macht eine Zeichenbegrenzung auf zwanzig oder zweiunddreißig Zeichen, die noch immer verbreitet ist, das Vorhaben unmöglich.
Wann sollte man wirklich eine Passphrase verwenden?
Nur für die seltenen Geheimnisse, die man auswendig kennen muss, weil kein Tool sie abrufen kann. Überall sonst ist ein generiertes Passwort die bessere Wahl.
Die sinnvollen Anwendungsfälle sind wenige:
- Das Master-Passwort eines Passwort-Managers
- Die Verschlüsselung einer Festplatte oder eines Backups
- Eine Wiederherstellungsphrase, die nirgendwo gespeichert werden kann
- Ein mündlich oder telefonisch weitergegebenes Geheimnis
Dieser letzte Fall ist ein selten genannter Vorteil: Eine Wortfolge lässt sich diktieren, handschriftlich notieren und fehlerlos abtippen, während ein generiertes Passwort jedes 0/O und jedes l/1 zur Fehlerquelle macht. Für alles andere - die Dutzenden von Alltagskonten - ist ein generiertes, einzigartiges und nie auswendig gelerntes Passwort in jeder Hinsicht besser. Die entscheidende Frage lautet daher nicht „Passphrase oder generiertes Passwort?", sondern „Muss ich dieses Geheimnis auswendig kennen?". Die Antwort sollte im digitalen Leben nur selten „Ja" sein - zumal Passkeys die Anzahl der zu merkenden Geheimnisse weiter reduzieren. Der integrierte Generator im Passwort-Manager von Octopussian erstellt übrigens Passphrasen mit derselben kryptografischen Zufälligkeit wie ein klassisches Passwort.
Wie erstellt man eine Passphrase richtig?
Indem man eine Maschine die Wörter auslosen lässt und dem Drang widersteht, sie anzupassen. Die Entropie steckt im Ziehungsverfahren, nicht in der Art, wie man sich das Ergebnis merkt.
- Die Wörter nicht selbst wählen. Entgegen unserer Intuition fällt uns echtes Zufälligwählen schwer: Würfel oder einen kryptografischen Generator verwenden, nicht das Bauchgefühl.
- Kein unerwünschtes Wort neu ziehen. Gezogene Wörter abzulehnen bedeutet, die Liste zu verkleinern. Ist das Ergebnis wirklich unbrauchbar, zieht man alle Wörter neu - nicht nur eines.
- Die Liste nicht kürzen. Mit einer kurzen Liste (etwa 1.300 Wörter) braucht man ungefähr acht Wörter, um das Sicherheitsniveau zu erreichen, das sechs Wörter mit der langen Liste bieten.
- Eine Gedächtnisstütze schadet nichts. Ein absurdes Bild zu erfinden, um sich eine zufällige Ziehung zu merken, schwächt das Geheimnis nicht. Verboten ist, die Phrase aus einer Geschichte heraus zu konstruieren.
- Die Phrase während des Lernens aufzuschreiben ist ein vertretbarer Kompromiss - sofern das Papier nach der Einprägung vernichtet wird.
- Eine Passphrase wird nicht wiederverwendet, genauso wenig wie ein Passwort. Und sie ersetzt die Zwei-Faktor-Authentifizierung nicht: Sie schützt davor, erraten zu werden - nicht vor Phishing, einem Keylogger oder einem serverseitigen Datenleck.
Das Wichtigste auf einen Blick
- Eine Passphrase ist sicher, weil sie zufällig gezogen wurde - nicht weil sie lang ist.
- Mindestens sechs Wörter; sieben oder acht für ein Master-Passwort oder die Festplattenverschlüsselung.
- Niemals eine sinnvolle Phrase verwenden: Jedes vorhersehbare Wort verringert die Sicherheit.
- Ein zusätzliches zufälliges Wort ist wertvoller als alle Großbuchstaben, Ziffern und Sonderzeichen zusammen.
- Die Passphrase dient nur für Geheimnisse, die auswendig behalten werden müssen; für alles andere ist ein Generator die bessere Wahl.