Phishing: come riconoscere ed evitare gli attacchi
Nel 2024, le soluzioni di Kaspersky hanno bloccato oltre 893 milioni di tentativi di phishing, pari a quasi 2,4 milioni al giorno, e l'Anti-Phishing Working Group ne ha registrati quasi un milione nel solo quarto trimestre. Dietro questi numeri si nasconde un unico meccanismo di manipolazione, che è possibile imparare a smontare.
Che cos'è il phishing (o hameçonnage)?
Il phishing è una tecnica di frode che consiste nel fingersi un organismo affidabile (banca, servizio di consegna, pubblica amministrazione) allo scopo di sottrarre informazioni personali o credenziali di accesso. La sua efficacia si basa su un solo principio: l'apparenza di legittimità.
Un messaggio di phishing riprende loghi, colori e tono di un messaggio ufficiale. L'utente si fida di quest'apparenza visiva per giudicare l'affidabilità del messaggio, ed è esattamente questa abitudine che gli attaccanti sfruttano. Che si tratti di un'email o di un sito falso, il meccanismo rimane lo stesso: creare un'apparenza credibile per ottenere un'azione inconsulta.
Quali sono i segnali di un'email di phishing?
Un'email di phishing combina quasi sempre gli stessi segnali: un pretesto urgente, un mittente che imita un marchio noto, un link verso un sito dove inserire le proprie credenziali, e una richiesta di informazioni che un servizio legittimo non chiederebbe mai in questo modo. Riconoscerli richiede pochi automatismi.
- Un pretesto urgente: "attività sospetta sul tuo account", "pacco in attesa di ritiro", "pagamento rifiutato". L'obiettivo è farvi agire prima di riflettere.
- Un mittente che imita un marchio: il nome visualizzato sembra legittimo, ma l'indirizzo email reale non corrisponde al dominio ufficiale.
- Un link o un pulsante su cui cliccare: porta verso un sito falso, visivamente identico a quello vero, dove vi vengono chieste le credenziali.
- Una richiesta di informazioni sensibili: password, numero di carta, codice di sicurezza. Un servizio serio non li chiede mai via email.
Nessuno di questi segnali è di per sé una prova, ma la loro combinazione deve far scattare il campanello d'allarme. Il denominatore comune di tutti questi messaggi è la pressione: cercano di provocare una reazione emotiva piuttosto che un'analisi ragionata.
Come riconoscere un URL falso?
Il modo più affidabile per identificare un sito di phishing è leggere attentamente l'URL, e in particolare il nome di dominio. Il vero dominio è ciò che si trova immediatamente prima del primo slash, e tutto ciò che si trova alla sua sinistra può essere costruito dall'attaccante.
Prendiamo example.com come dominio legittimo:
- Abuso di sottodominio:
example.another-dangerous-site.cam. Qui il vero dominio èanother-dangerous-site.cam, nonexample. - Trattino ingannevole:
example-secure-login.cam. Un dominio completamente diverso che contiene il nome del marchio. - Estensione diversa:
example.siteinvece diexample.com. - Typosquatting:
examplle.com, una lettera raddoppiata, facile da non notare in una lettura veloce.
La regola da tenere a mente: il vero dominio è la parola che si trova immediatamente prima dell'estensione (.com, .it, .org). Tutto ciò che è separato da un punto aggiuntivo a sinistra è un sottodominio, che chiunque può creare.
Come verificare l'autenticità di un'email?
Non ci si può affidare alla sola apparenza. Meccanismi tecnici come SPF e DKIM verificano che un'email sia stata effettivamente inviata da un server autorizzato per il dominio visualizzato, ma attestano l'origine tecnica del messaggio, non l'onestà del suo mittente.
SPF (Sender Policy Framework) elenca i server autorizzati a inviare email per un determinato dominio. DKIM (DomainKeys Identified Mail) aggiunge una firma crittografica verificabile dal destinatario. Queste informazioni si trovano nelle intestazioni tecniche del messaggio.
Questi meccanismi hanno però un limite importante. Un attaccante può configurare un SPF e un DKIM perfettamente validi su un dominio di sua proprietà, come support-sicurezza-amazon.com. Il risultato è tecnicamente corretto, ma umanamente ingannevole: la verifica dimostra che quel dominio ha inviato il messaggio, non che appartiene al marchio che sta imitando.
Ho cliccato su un link di phishing: cosa fare?
Cliccare su un link di solito non basta a compromettere un account: il pericolo sta in ciò che si fa subito dopo. Se non avete inserito nulla né scaricato niente, chiudete semplicemente la pagina. Se avete digitato una password, cambiatela senza aspettare.
- Non inserite alcuna informazione nella pagina aperta e chiudetela.
- Se avete già digitato una password, cambiatela immediatamente sul servizio in questione, digitando voi stessi l'indirizzo ufficiale anziché tornare al link ricevuto.
- Cambiate quella password ovunque la riutilizziate. È per questo che una password unica per ogni sito limita notevolmente i danni.
- Attivate l'autenticazione a due fattori sull'account, se non lo avete già fatto.
- Nei giorni successivi, monitorate i tentativi di accesso e le modifiche che non avete richiesto.
Se avete comunicato il numero della carta di credito, contattate la vostra banca per bloccarla. Agire tempestivamente riduce significativamente le conseguenze di un clic sbagliato.
Come sapere se si è stati vittima di phishing?
Diversi segnali indicano che un tentativo di phishing è andato a buon fine: una password abituale che non funziona più, email di reimpostazione che non avete richiesto, messaggi inviati a vostro nome, o un avviso di accesso da una posizione insolita. Al minimo dubbio, è meglio reagire come se l'account fosse compromesso.
- Non riuscite più ad accedere con la vostra password abituale.
- Ricevete conferme di modifiche (password, indirizzo di recupero, numero di telefono) che non avete avviato.
- I vostri contatti ricevono messaggi o email che non avete inviato.
- Il servizio segnala un accesso da un dispositivo o un paese che non riconoscete.
In questo caso, cambiate la password interessata da un dispositivo sicuro, verificate l'elenco dei dispositivi collegati nelle impostazioni dell'account e revocate le sessioni che non riconoscete.
In che modo un gestore di password protegge dal phishing?
Un gestore di password confronta l'URL reale del sito con quello memorizzato per ciascuna credenziale. Se il dominio non corrisponde esattamente, non propone di compilare i campi. È una protezione passiva, che non richiede alcuno sforzo particolare all'utente.
Laddove l'occhio umano può confondere example.com con examplle.com, il gestore effettua un confronto rigoroso, carattere per carattere, insensibile agli artifici visivi di camuffamento del dominio. Questa verifica automatica costituisce una rete di sicurezza nel quotidiano: se il gestore non propone le vostre credenziali su un sito che dovrebbe essere noto, è un segnale d'allarme immediato.
Il 2FA è sufficiente contro il phishing?
No, non contro gli attacchi condotti in tempo reale. L'autenticazione a due fattori (2FA) rappresenta un reale contributo alla sicurezza, ma in uno scenario cosiddetto AiTM (Adversary-in-the-Middle), l'attaccante intercetta e rilancia ogni fase del login, compreso il codice monouso.
Il meccanismo è il seguente: la vittima inserisce le proprie credenziali sul sito falso. Questo le trasmette immediatamente al sito vero, che invia un codice 2FA. La vittima inserisce quel codice sul sito falso, che lo rilancia a sua volta. L'attaccante si ritrova così connesso con un codice valido, prima ancora che scada.
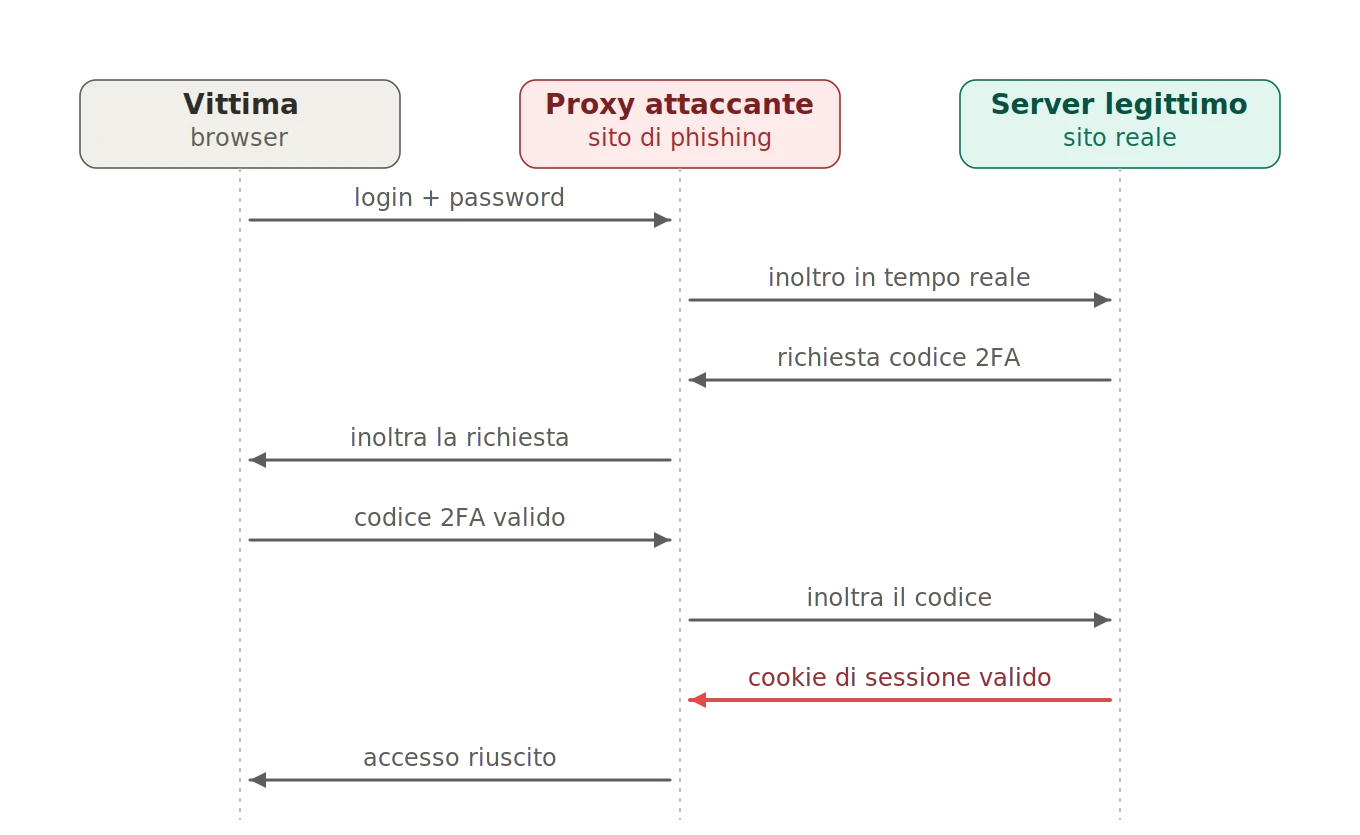
Il 2FA rimane efficace contro gli attacchi differiti: un database di password rubate diventa inutilizzabile se il 2FA è attivo. Ma di fronte a un relay in tempo reale, il codice monouso non è più sufficiente.
Le passkey proteggono dal phishing?
Sì. Una passkey è legata crittograficamente al dominio esatto per cui è stata creata. Su un sito pirata, anche se visivamente identico, semplicemente non si attiva, perché non c'è nessun segreto condiviso da inserire né da intercettare.
L'autenticazione si basa su uno scambio crittografico tra il dispositivo dell'utente e il server legittimo: nulla da riprodurre, nulla da rubare. Anche un relay AiTM in tempo reale non può aggirare questa protezione. Le passkey rappresentano la risposta strutturale al phishing, eliminando l'anello debole costituito dal segreto che l'utente può trasmettere inconsapevolmente.
Cosa tenere a mente
- Il phishing si basa sull'apparenza di legittimità e sul senso di urgenza: rallentare prima di cliccare è il primo riflesso da adottare.
- L'URL è l'indicatore più affidabile: imparate a leggere il nome di dominio reale prima di inserire qualsiasi informazione.
- Se avete digitato una password su un sito falso, cambiatela immediatamente sul servizio reale, e ovunque la stiate riutilizzando.
- Un gestore di password verifica l'URL al posto vostro e non si lascia ingannare da un dominio falso.
- Il 2FA protegge dagli attacchi differiti, ma non dal phishing in tempo reale.
- Le passkey sono l'unica protezione strutturale che rende il phishing tecnicamente inefficace.
Al di là dei buoni riflessi individuali, la protezione dei vostri dati dipende anche dalla piattaforma che scegliete. Scoprite il nostro approccio alla sicurezza e alla sovranità.