Phishing: So erkennen und vermeiden Sie Angriffe
Im Jahr 2024 blockierten die Lösungen von Kaspersky mehr als 893 Millionen Phishing-Versuche - das entspricht knapp 2,4 Millionen pro Tag - und die Anti-Phishing Working Group zählte allein im vierten Quartal fast eine Million solcher Versuche. Hinter diesen Zahlen steckt immer dieselbe Manipulationsmechanik, die man jedoch durchschauen und abwehren kann.
Was ist Phishing (Hameçonnage)?
Phishing ist eine Betrugsmasche, bei der sich Angreifer als vertrauenswürdige Organisation ausgeben - etwa als Bank, Paketdienst oder Behörde - um persönliche Daten oder Anmeldedaten zu stehlen. Die Wirksamkeit beruht auf einem einzigen Prinzip: dem Anschein von Legitimität.
Eine Phishing-Nachricht übernimmt Logos, Farben und Tonalität offizieller Kommunikation. Nutzer verlassen sich auf diesen visuellen Eindruck, um die Echtheit einer Nachricht zu beurteilen - und genau dieses Verhalten machen sich Angreifer zunutze. Ob per E-Mail oder über eine gefälschte Website: Die Mechanik bleibt dieselbe - eine glaubwürdige Fassade aufbauen, um eine unüberlegte Handlung auszulösen.
Woran erkennt man eine Phishing-E-Mail?
Eine Phishing-E-Mail kombiniert fast immer dieselben Signale: einen dringlichen Vorwand, einen Absender, der eine bekannte Marke imitiert, einen Link zu einer Seite, auf der man seine Anmeldedaten eingeben soll, und eine Informationsanfrage, die ein seriöser Dienst niemals auf diesem Weg stellen würde. Diese Merkmale erkennt man mit ein paar einfachen Gewohnheiten.
- Ein dringlicher Vorwand: „Verdächtige Aktivität auf Ihrem Konto", „Paket wartet auf Sie", „Zahlung abgelehnt". Das Ziel ist, Sie zum Handeln zu bringen, bevor Sie nachdenken.
- Ein Absender, der eine Marke imitiert: Der angezeigte Name wirkt legitim, doch die tatsächliche Absenderadresse stimmt nicht mit der offiziellen Domain überein.
- Ein Link oder eine Schaltfläche zum Anklicken: Er führt zu einer gefälschten Website, die der echten optisch zum Verwechseln ähnlich sieht, und auf der Ihre Zugangsdaten abgefragt werden.
- Eine Anfrage nach sensiblen Informationen: Passwort, Kartennummer, Sicherheitscode. Kein seriöser Dienst fragt solche Daten per E-Mail ab.
Keines dieser Merkmale ist für sich allein ein Beweis, aber in der Kombination sollten sie Misstrauen wecken. Was alle diese Nachrichten gemeinsam haben, ist Druck: Sie sollen eine emotionale Reaktion auslösen, keine sachliche Analyse.
Wie erkennt man eine gefälschte URL?
Das zuverlässigste Mittel zur Erkennung einer Phishing-Website ist ein aufmerksames Lesen der URL - insbesondere des Domainnamens. Die echte Domain ist das, was direkt vor dem ersten Schrägstrich steht; alles links davon kann vom Angreifer frei gestaltet werden.
Nehmen wir example.com als legitime Domain:
- Missbrauch einer Subdomain:
example.another-dangerous-site.cam. Hier ist die echte Domainanother-dangerous-site.cam, nichtexample. - Täuschender Bindestrich:
example-secure-login.cam. Eine völlig andere Domain, die lediglich den Markennamen enthält. - Andere Endung:
example.sitestattexample.com. - Typosquatting:
examplle.com, ein verdoppelter Buchstabe, der beim schnellen Lesen leicht übersehen wird.
Die Faustregel: Die echte Domain ist das Wort direkt vor der Endung (.com, .de, .org). Alles, was durch einen zusätzlichen Punkt links davon abgetrennt ist, ist eine Subdomain - die jedermann erstellen kann.
Wie prüft man, ob eine E-Mail echt ist?
Man kann sich nicht allein auf den äußeren Anschein verlassen. Technische Mechanismen wie SPF und DKIM prüfen, ob eine E-Mail tatsächlich von einem autorisierten Server für die angezeigte Domain versendet wurde - sie belegen jedoch den technischen Ursprung der Nachricht, nicht die Seriosität des Absenders.
SPF (Sender Policy Framework) listet die Server auf, die berechtigt sind, E-Mails für eine bestimmte Domain zu versenden. DKIM (DomainKeys Identified Mail) fügt eine kryptografische Signatur hinzu, die der Empfänger prüfen kann. Diese Informationen sind in den technischen E-Mail-Headern enthalten.
Diese Mechanismen haben jedoch eine wichtige Einschränkung. Ein Angreifer kann SPF und DKIM für eine Domain, die er selbst besitzt - etwa support-sicherheit-amazon.com - tadellos konfigurieren. Das Ergebnis ist technisch sauber, aber menschlich täuschend: Die Prüfung belegt lediglich, dass die Domain die Nachricht gesendet hat, nicht dass sie zur imitierten Marke gehört.
Ich habe auf einen Phishing-Link geklickt - was tun?
Ein Klick auf einen Link reicht in der Regel nicht aus, um ein Konto zu kompromittieren: Die Gefahr entsteht durch das, was danach passiert. Wenn Sie nichts eingegeben oder heruntergeladen haben, schließen Sie die Seite einfach. Haben Sie ein Passwort eingegeben, ändern Sie es sofort.
- Geben Sie keine Informationen auf der geöffneten Seite ein und schließen Sie sie.
- Wenn Sie bereits ein Passwort eingegeben haben, ändern Sie es unverzüglich beim betreffenden Dienst - indem Sie die offizielle Adresse selbst eintippen, anstatt erneut den erhaltenen Link zu nutzen.
- Ändern Sie dieses Passwort überall dort, wo Sie es wiederverwendet haben. Genau deshalb begrenzt ein einzigartiges Passwort pro Website den Schaden erheblich.
- Aktivieren Sie eine Zwei-Faktor-Authentifizierung für das Konto, falls noch nicht geschehen.
- Beobachten Sie in den darauffolgenden Tagen, ob Anmeldeversuche oder Änderungen auftreten, die Sie nicht veranlasst haben.
Haben Sie eine Kreditkartennummer angegeben, kontaktieren Sie umgehend Ihre Bank, um die Karte sperren zu lassen. Schnelles Handeln reduziert die Folgen eines unbeabsichtigten Klicks erheblich.
Woran merkt man, dass man Opfer eines Phishing-Angriffs geworden ist?
Mehrere Anzeichen deuten darauf hin, dass ein Phishing-Angriff erfolgreich war: Ein gewohntes Passwort funktioniert nicht mehr, Sie erhalten Zurücksetzungs-E-Mails, die Sie nicht angefordert haben, Nachrichten werden in Ihrem Namen verschickt, oder eine Benachrichtigung über eine Anmeldung von einem unbekannten Ort erscheint. Im geringsten Zweifel sollten Sie so reagieren, als wäre das Konto kompromittiert.
- Sie können sich nicht mehr mit Ihrem gewohnten Passwort anmelden.
- Sie erhalten Bestätigungen über Änderungen (Passwort, Wiederherstellungsadresse, Telefonnummer), die Sie nicht selbst veranlasst haben.
- Ihre Kontakte erhalten Nachrichten oder E-Mails, die nicht von Ihnen stammen.
- Der Dienst meldet eine Anmeldung von einem Gerät oder aus einem Land, das Sie nicht kennen.
Ändern Sie in diesem Fall das betroffene Passwort von einem vertrauenswürdigen Gerät aus, prüfen Sie die Liste der verbundenen Geräte in den Kontoeinstellungen und widerrufen Sie Sitzungen, die Sie nicht erkennen.
Wie schützt ein Passwort-Manager vor Phishing?
Ein Passwort-Manager vergleicht die tatsächliche URL der Website mit der gespeicherten URL für jeden Eintrag. Stimmt die Domain nicht exakt überein, bietet er die automatische Ausfüllung der Felder nicht an. Das ist ein passiver Schutz, der vom Nutzer keinerlei besonderen Aufwand erfordert.
Wo das menschliche Auge example.com und examplle.com verwechseln kann, vergleicht der Passwort-Manager zeichengenau - unbeeindruckt von visuellen Verschleierungstricks bei Domainnamen. Diese automatische Prüfung bildet im Alltag ein zuverlässiges Sicherheitsnetz: Wenn der Passwort-Manager Ihre Zugangsdaten auf einer vermeintlich bekannten Website nicht anbietet, ist das ein sofortiges Warnsignal.
Schützt 2FA ausreichend gegen Phishing?
Nein, nicht gegen Echtzeitangriffe. Die Zwei-Faktor-Authentifizierung (2FA) ist ein echter Sicherheitsgewinn, aber in einem sogenannten AiTM-Szenario (Adversary-in-the-Middle) fängt der Angreifer jeden Schritt des Anmeldevorgangs ab und leitet ihn weiter - einschließlich des Einmalcodes.
Der Ablauf ist folgender: Das Opfer gibt seine Zugangsdaten auf der gefälschten Website ein. Diese übermittelt sie sofort an die echte Website, die daraufhin einen 2FA-Code sendet. Das Opfer gibt diesen Code auf der gefälschten Website ein, die ihn wiederum weiterleitet. Der Angreifer ist damit mit einem gültigen Code eingeloggt - bevor dieser abläuft.
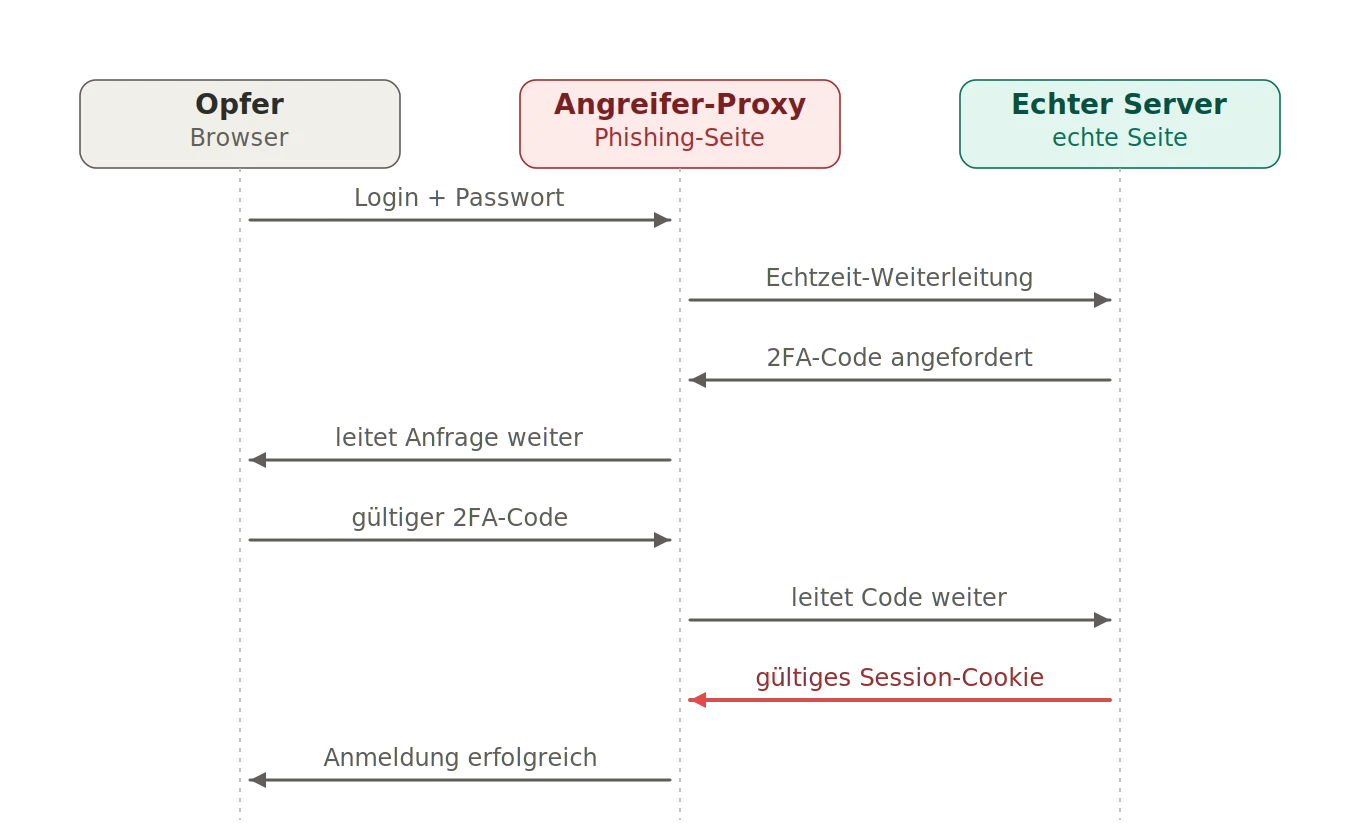
2FA bleibt wirksam gegen verzögerte Angriffe: Eine Datenbank gestohlener Passwörter wird nutzlos, wenn 2FA aktiv ist. Doch gegen ein Echtzeit-Relay reicht der Einmalcode nicht mehr aus.
Schützen Passkeys vor Phishing?
Ja. Eine Passkey ist kryptografisch an die exakte Domain gebunden, für die sie erstellt wurde. Auf einer betrügerischen Website - selbst wenn sie optisch identisch aussieht - funktioniert sie schlicht nicht, weil es kein gemeinsames Geheimnis gibt, das eingegeben oder abgefangen werden könnte.
Die Authentifizierung basiert auf einem kryptografischen Austausch zwischen dem Gerät des Nutzers und dem legitimen Server: nichts, das weitergegeben oder gestohlen werden könnte. Selbst ein AiTM-Relay in Echtzeit kann diesen Schutz nicht umgehen. Passkeys sind die strukturelle Antwort auf Phishing: Sie beseitigen das schwache Glied in der Kette - nämlich das Geheimnis, das Nutzer unwissentlich preisgeben können.
Das Wichtigste im Überblick
- Phishing setzt auf den Anschein von Legitimität und das Gefühl von Dringlichkeit: Innehalten vor dem Klicken ist die wichtigste Gewohnheit, die man sich aneignen sollte.
- Die URL ist der zuverlässigste Anhaltspunkt: Lernen Sie, den echten Domainnamen zu lesen, bevor Sie irgendwelche Daten eingeben.
- Haben Sie ein Passwort auf einer gefälschten Website eingegeben, ändern Sie es sofort beim echten Dienst - und überall dort, wo Sie es wiederverwendet haben.
- Ein Passwort-Manager prüft die URL für Sie und lässt sich nicht durch eine gefälschte Domain täuschen.
- 2FA schützt vor verzögerten Angriffen, aber nicht vor Phishing in Echtzeit.
- Passkeys sind der einzige strukturelle Schutz, der Phishing technisch wirkungslos macht.
Über die richtigen individuellen Gewohnheiten hinaus hängt der Schutz Ihrer Daten auch von der Plattform ab, die Sie wählen. Entdecken Sie unseren Ansatz zu Sicherheit und Datensouveränität.